Una visión general sobre EVPN y LNV
Bombardeadas con una variedad de aplicaciones y protocolos de red, las tecnologías y soluciones para la entrega de la virtualización de la red se han enriquecido enormemente en los últimos años. Entre esas tecnologías, VXLAN, también llamada red de área local virtual extensible, es la virtualización clave de la red. Permite que los segmentos de la capa 2 se extiendan sobre un núcleo de IP (la base). La definición inicial de VXLAN (RFC 7348) solo se basó en un enfoque de inundación y aprendizaje para el aprendizaje de direcciones MAC. Ahora, se puede realizar un controlador o una tecnología como EVPN y LNV en Cumulus Linux. En este post, vamos a hacer una exploración sobre esas dos técnicas: LNV y EVPN.
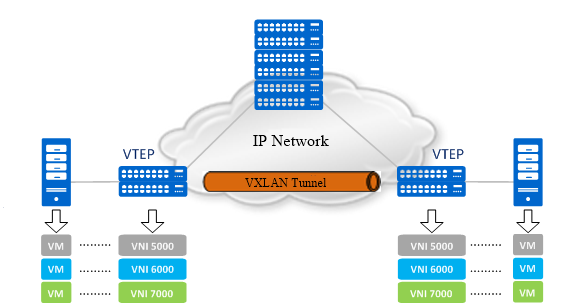
Figura 1: VXLAN
¿Qué es EVPN?
EVPN también se nombra como Ethernet VPN. En gran parte se considera como una solución de plano de control unificado para VXLAN sin controlador, lo que permite la creación e implementación de VXLAN a escala. El EVPN se basa en BGP multiprotocolo (MP-BGP) para transportar información MAC de capa 2 e IP de capa 3 al mismo tiempo. Permite una separación entre la capa de datos y la capa del plano de control. Al tener el conjunto combinado de información MAC e IP disponible para reenviar decisiones, el enrutamiento y la conmutación optimizados dentro de una red se vuelven factibles y la necesidad de inundaciones para hacer el aprendizaje se minimiza o incluso se elimina.
¿Qué es el LNV?
LNV es el corto de la virtualización de red ligera. Es una técnica para implementar VXLAN sin un controlador central en los switches de metal. Normalmente, es capaz de ejecutar el servicio VXLAN y los daemons de registro en Cumulus Linux. La ruta de datos entre las entidades puente se establece en la parte superior de un tejido de capa 3 por medio de un nodo de servicio simple acoplado con el tradicional aprendizaje de direcciones MAC.
La relación entre EVPN y LNV
Desde el wiki anterior de EVPN y LNV, es fácil para nosotros notar que estas dos tecnologías son las aplicaciones de VXLAN. Para LNV, se puede usar para implementar VXLAN sin un controlador externo o una suite de software en los switches 2/3 de capa metálica que ejecutan el sistema operativo de red Cumulus Linux (NOS). En cuanto a EVPN, es un plano de control basado en estándares para VXLAN, que se puede utilizar en cualquier dispositivo normal, como el conmutador de red y el enrutador. Típicamente, no puede aplicar LNV y EVPN al mismo tiempo.
Aparte de eso, las implementaciones para EVPN y LNV también son diferentes. Aquí, hacemos un modelo de configuración para cada uno de ellos para su mejor visualización.
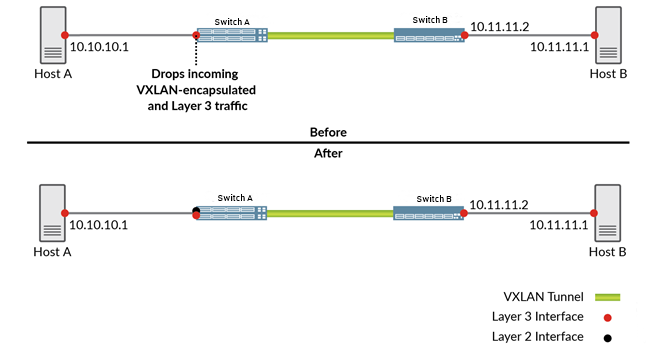
Figura 2: EVPN
En los segmentos de red EVPN-VXLAN que se muestran en la Figura 2 (Antes), los hosts A y B necesitan intercambiar tráfico. Cuando el host A envía un paquete al host B o viceversa, el paquete debe atravesar el conmutador A, un túnel VXLAN y el conmutador B. De forma predeterminada, el tráfico de enrutamiento entre un VXLAN y una interfaz lógica de Capa 3 se deshabilita. Si la funcionalidad está deshabilitada, la interfaz lógica pura de la Capa 3 en el conmutador A descarta el tráfico de la Capa 3 del host A y el tráfico encapsulado VXLAN del conmutador B. Para evitar que la interfaz lógica pura de la Capa 3 en el conmutador A deje caer este tráfico puede reconfigurar la interfaz lógica de Capa 3 pura como una interfaz lógica de Capa 2, como la Figura 2 (Después). Después de eso, debe asociar esta interfaz con una VLAN ficticia y un identificador de red (VNI) ficticio. Luego, se debe crear una interfaz integrada de enrutamiento y puente (IRB), que proporciona la funcionalidad de Capa 3 dentro de la VLAN ficticia.
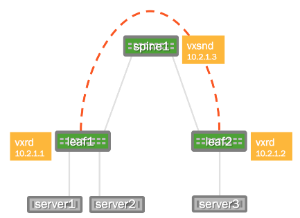
Figura 3: LNV
Los dos interruptores de capa 3 se consideran hoja 1 y hoja 2 en la figura anterior. Se están ejecutando con Cumulus Linux y se han configurado como puentes. Al contener interfaces de puerto de conmutador físico, los dos puentes se conectan a los servidores, así como a la interfaz lógica VXLAN asociada con el puente. Después de crear una interfaz VXLAN lógica en ambos conmutadores de hoja, los conmutadores se convierten en VTEP (puntos finales del túnel virtual). La dirección IP asociada con este VTEP se suele configurar como su dirección de bucle de retorno. En la imagen de arriba, la dirección de bucle invertido es 10.2.1.1 para la hoja 1 y 10.2.1.2 para la hoja 2.
Resumen
En este post, hemos introducido las dos técnicas de virtualización de red: EVPN y LNV. Estas dos aplicaciones de entrega de virtualización de red comparten algunas similitudes, pero también muchas diferencias. Satisfecho con la simplicidad, agilidad y escalabilidad en la red, el EVPN ha sido una opción popular en el mercado.